
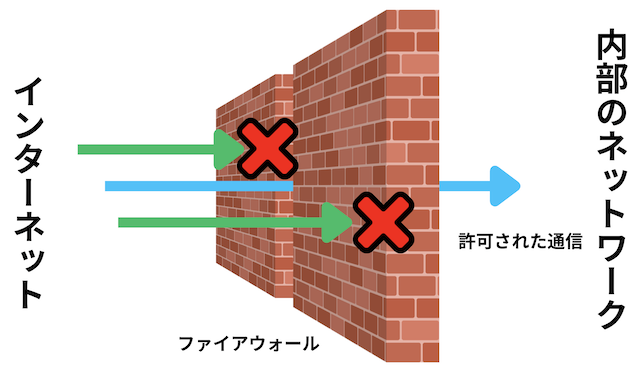
ファイアウォールととは、ネットワークの出入り口で通信を監視し、危険な通信を遮断し、安全な通信だけを通す仕組みです。
学校や会社では、内部ネットワークとインターネットの間に設置され、外部からの不正アクセスを防ぐ役割を担います。
5. 不正な通信を防ぐ防御壁「ファイアウォール」 ( 5 / 13 )

学習の目的
1.ファイアウォールとは
2.ファイアウォールの種類
3.DMZ(DeMilitarized Zone:非武装地帯)
ファイアウォールについて、学んでいきましょう。
ファイアウォールととは、ネットワークの出入り口で通信を監視し、危険な通信を遮断し、安全な通信だけを通す仕組みです。
学校や会社では、内部ネットワークとインターネットの間に設置され、外部からの不正アクセスを防ぐ役割を担います。
ファイアウォールは、不正な通信が入ってこないように、監視する役割があるんです。
インターネットには以下のような危険があります。
・不正に侵入しようとする通信
・ウイルスや攻撃に使われる通信
・本来必要のない怪しい通信
もし何でも通してしまうと、内部のPCやサーバが攻撃され、情報漏えい・改ざん・サービス停止につながります。
そこでファイアウォールが、「通してよい通信」と「止めるべき通信」を判断します。
ファイアウォールがないと、不正な通信がたくさん入ってきてしまいます。
ファイアウォールには、通信の以下の情報から、通信の可否を設定します。
・送信元IPアドレス(どこから来た通信か)
・宛先IPアドレス(どこへ向かう通信か)
・ポート番号(どのサービス宛てか:例 80【http】/443【https】)
・プロトコル(TCP、UDPなど)
・通信の方向(外→内 / 内→外)
たとえば、「外部から内部のサーバへ、特定の通信だけ許可する」「内部から外部へはWeb閲覧だけ許可する」
のように、ルールを設定できます。
ファイアウォールでは、基本的に次の考え方が使われます。
✅ 必要な通信だけ通す(許可)
❌ それ以外はすべて止める(遮断)
このように、最小限だけ許可する設定をデフォルト拒否(原則拒否)と呼びます。
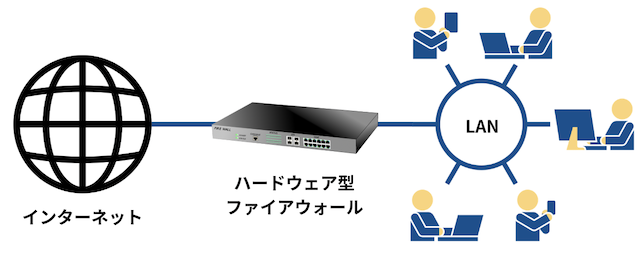
ハードウェア型ファイアウォールは、専用の機器として設置されるファイアウォールです。
以下のような特徴があります。
・ネットワークの入口に置かれる
・学校や会社全体をまとめて守る
・高性能で多くの通信を処理できる
ルータや専用機器に組み込まれていることも多く、組織全体の防御に向いています。
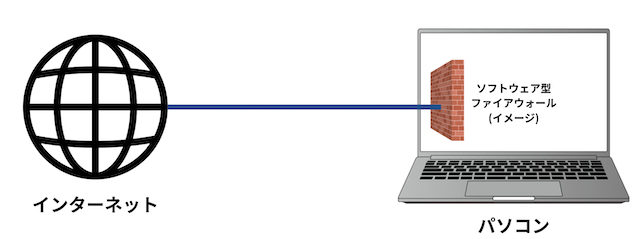
ソフトウェア型ファイアウォールは、PCやサーバにインストールして使うファイアウォールです。
以下のような特徴があります。
・1台ごとに設定できる
・OSに標準で搭載されていることが多い
・個々の端末を守るのに向いている
家庭用PCや個人利用では、このタイプがよく使われています。
このように個人で使用する目的のファイアウォールを、パーソナルファイアウォールと呼びます。
ファイアウォールは、不正な通信が入ってこないように、監視する役割があるんです。
以下のように使い分けることが一般的です。
組織全体を守る → ハードウェア型
個々の端末を守る → ソフトウェア型
実際には、両方を組み合わせて使うことで、より高い安全性を確保します。
パソコンのOSには、デフォルトでファイアウォールが組み込まれています。
設定を操作することはできますが、間違えた設定をすると、危険に晒されたり、通信ができなくなってしまう可能性があるので注意しましょう。
ファイアウォールで、不正な通信を遮断すれば、もう安心だね。
でも、例えば会社のホームページのWebサーバって、きっと社内に設置しているケースもあると思うんです。
それって、ファイアウォールの意味がないんじゃないかな?
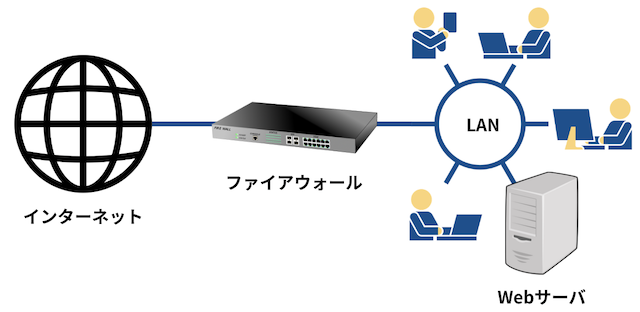
「外部からWebサーバにアクセスさせるためには社内LANに侵入されてしまう」
亜美さんのいうとおり、このままではWebサーバのアクセスの時に、社内LANにアクセスしなくてはなりません。
場合によっては、ユーザの情報などの個人情報が詰まったデータベースサーバもそこにあるかもしれません。
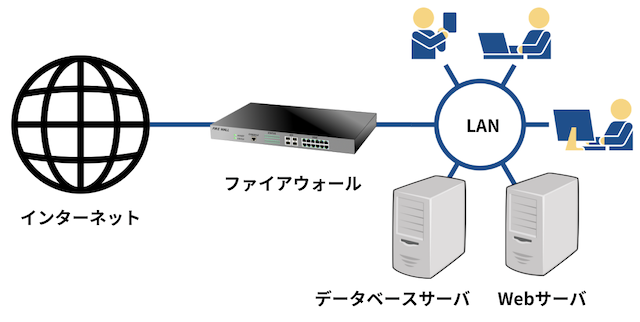
「社内LANには、絶対に外部からアクセスされていけないサーバもある」
それって、危ないんじゃない!?
そうなんです。しかし、Webサーバは外部の人が見れるようにしなくてはいけないし、Webサーバはデータベースにアクセスしなくてはいけません。
どうすればいいんだろう??
そこで、ファイアウォールを利用してもう一つネットワークをつくっちゃうんですよ。
それを「DMZ(DeMilitarized Zone:非武装地帯)」と言います。
DMZ(DeMilitarized Zone:非武装地帯)とは、インターネットと内部ネットワークの中間に設けられたネットワーク領域のことです。
それらのネットワークは、ファイアウォールによって区切られ、DMZには外部からアクセスされる必要があるサーバ(Webサーバやメールサーバなど)を配置します。
そっか、メールも外部とのやりとりが必要になるんだ。
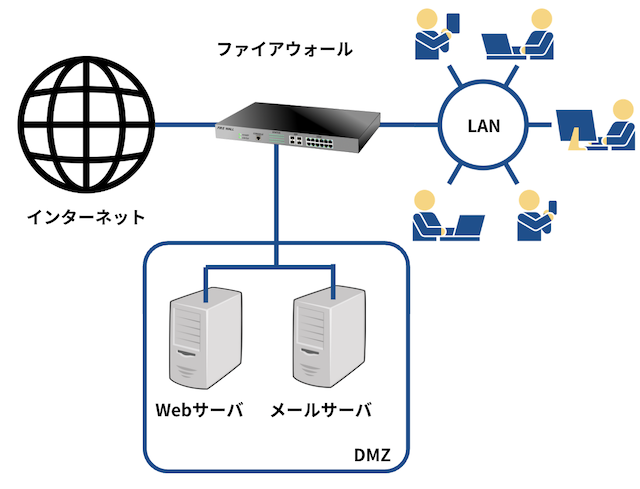
「ファイアウォールによって、外部からのアクセスを許すかどうかを振り分ける」
誰でもアクセスできるWebサーバなどは、攻撃を受ける可能性があります。
もし、このようなサーバを学校や会社の内部ネットワークに直接置いてしまうと、Webサーバが攻撃された場合、内部ネットワーク(LAN)まで侵入される危険があります。
そこでDMZを使い、公開サーバはDMZに配置して内部ネットワークとは分離することで、被害が内部に広がるのを防ぎます。
例えば、ファイアウォールに以下のような設定を行います。
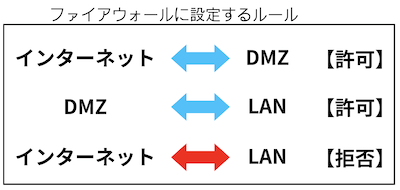
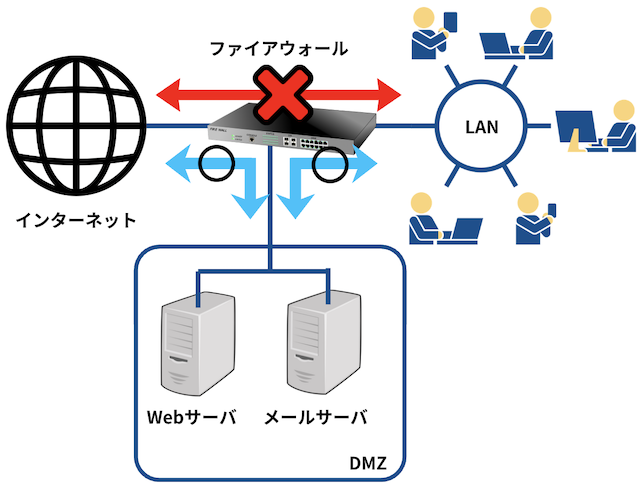
これで、外部からは公開されたWebページにアクセスでき、LANには侵入できなくなります。
WebサーバからLAN内のデータベースにアクセスができるので、データベースには直接アクセスはできません。
|
ファイアウォール |
ネットワークの出入り口で通信を監視し、危険な通信を遮断し、安全な通信だけを通す仕組み。 |
|
DMZ(DeMilitarized Zone:非武装地帯) |
インターネットと内部ネットワークの中間に設けられたネットワーク領域。 |

