
コンピュータの記憶装置は主記憶装置と補助記憶装置に大別される。一般に,主記憶装置に比べ,補助記憶装置はデータを読み書きする速度が ア であり, イ のために用いられる。
ここからは、問1の内容を確認していきましょう。まずはaからです。
問題をもう一度確認しましょう。
情報活用編プラス
第6章「IT技術を使って問題解決をしよう」
IP05-05
大学入学共通テストにチャレンジ(2026年問題 第1問・第2問)
4. ✏️第1問-問1を一緒に解答しよう ( 4 / 19 )

大学入学共通テストの解答方法
・解答はすべて⓪~⑨の番号で答えます。
・実際の試験では、マークシートに番号を塗って解答します。
・数値で答える問題は、桁ごとに⓪~⑨をマークします。
ここからは、問1の内容を確認していきましょう。まずはaからです。
問題をもう一度確認しましょう。
今回の出題テーマ
ハードウェア(記憶装置)
この問題は、IP02-02 ハードウェアとソフトウェアで学習した内容が出題されています。
記憶装置って、パソコンのメモリとかハードディスクのことだよな。
表される数値は大きい方が良いってことはわかるけれど、どんな特徴があったかな?
メモリは主記憶装置、ハードディスクは補助記憶装置だったよね。
問1 次の問い(a・b)に答えよ。
a
次の文章中の空欄 ア ・ イ に入れるのに最も適当なものを,後の解答群のうちから一つずつ選べ。
コンピュータの記憶装置は主記憶装置と補助記憶装置に大別される。一般に,主記憶装置に比べ,補助記憶装置はデータを読み書きする速度が ア であり, イ のために用いられる。
ア の解答群
⓪ 低速
① 同程度
② 高速
イ の解答群
⓪ 容量が小さく,データの短期的な保存
① 容量が小さく,データの長期的な保存
② 容量が大きく,データの短期的な保存
③ 容量が大きく,データの長期的な保存
主記憶装置と補助記憶装置って名前が似ていて違いがよく分からないです…。
まずは、それぞれの役割を整理してみましょう。
記憶装置の種類
| 種類 | 例 | 特徴 |
|---|---|---|
| 主記憶装置 | メモリ(RAM) |
CPUが直接アクセスしてデータを読み書きする装置 高速だが容量は比較的小さい |
| 補助記憶装置 | SSD HDD USBメモリ |
主記憶装置よりも大容量で、データを長期間保存するための装置 低速だが容量は比較的大きい |
SSDやUSBメモリは、補助記憶装置って勉強しましたね。
そうです。
問題文では、「補助記憶装置はデータを読み書きする速度が ア であり」とあります。
主記憶装置は高速ですが補助記憶装置はそれより低速です。
速度の比較
だから ア は⓪の「低速」ですね!
じゃあ イ はどう考えればいいのかな?
補助記憶装置は容量が大きく、電源を切ってもデータが消えず、長期間保存できるという特徴があります。
補助記憶装置の特徴
つまり 「容量が大きく, データの長期的な保存」 が当てはまりますね
答えは、ア=⓪、イ=③ です。
補助記憶装置は、主記憶装置に比べ「容量が大きく、電源を切ってもデータが消えず、長期間保存できる」という特徴があるからです。
今回のポイント
この問題はチャレンジ問題です。
難しいや時間がないと感じた場合は次に進みましょう。
問題 主記憶装置の特徴について確認しましょう
コンピュータの記憶装置は主記憶装置と補助記憶装置に大別されます。
一般に、主記憶装置はCPUが処理を行う際に直接利用されるため補助記憶装置と比べてデータを読み書きする速度が ア であり、一時的に利用するデータを保存するために使われます。
また、主記憶装置は イ という特徴があります。
プログラムは、メモリに読み込まれて初めてCPUが処理できるようになります。
そのため、主記憶装置はCPUが処理を行う際に直接利用されるため、補助記憶装置と比べてデータを読み書きする速度が高速であり、一時的に利用するデータを保存するために使われます。
空欄 ア ・ イ に入るものとして最も適当なものを次の⓪〜②のうちから一つずつ選んでください
⓪ 低速
① 同程度
② 高速
⓪ 電源を切ってもデータが消えない
① 電源を切るとデータが消える
② 容量が非常に大きい
今回の出題テーマ
情報セキュリティ
この問題は、IP03-07 通信の安全性を支える情報セキュリティの仕組み及び、IP03-08 認証とフィルタリングによる情報セキュリティで学んだ内容が出題されています。
情報セキュリティは覚えることがあって結構大変だよな…。
そうだよね。でも個人情報とか大切な情報を守るために必要な知識だから、しっかり理解していきたいね。
b
情報セキュリティに関する記述として最も適当なものを,次の⓪~④のうちから一つ選べ。 ウ
⓪
犯罪につながる情報が公開されているWebサイトに日本国内からアクセスすると,不正アクセス禁止法違反になる。
①
ネットワークの通信速度を高速にすることにより,マルウェアによる被害を最小限に抑えることができる。
②
ソーシャルエンジニアリングによる被害を防ぐには,コンピュータの主記憶装置(メモリ)を増設することが有効である。
③
保有するデータをバックアップしておくことで,情報セキュリティの要素である「可用性」を高めることができる。
④
ファイアウォールを利用することによって,無線LANでの通信内容が盗聴されることを防ぐことができる。
マルウェアや不正アクセス、ファイアウォールとか本当に幅広く出題されているね。
そうですね。コンピュータ機器の安全な使い方から技術的な内容までいろいろな問題が出題されていますね。
でも安心してください。基本的な知識があれば解ける問題ばかりです。
それでは、解答群の文章を一つずつ確認していきましょう。
⓪
犯罪につながる情報が公開されている Webサイトに日本国内からアクセスすると,不正アクセス禁止法違反になる。
この問題は、「不正アクセス禁止法」について正しい知識を持っているか確認する問題です。
不正アクセス禁止法とは
他人のIDやパスワードを無断で利用して コンピュータやネットワークへ不正にアクセスする行為を禁止する法律です
不正アクセス禁止法の特徴
| 項目 | 内容 |
|---|---|
| 目的 | コンピュータやネットワークを安全に利用できるようにする |
| 禁止される行為 | 他人のIDやパスワードを無断で利用する行為 |
| 対象 |
Webサイト SNS 学校システム 企業ネットワーク など |
| 具体例 | 他人のアカウントに勝手にログインする |
| 注意点 | Webサイトを閲覧するだけで直ちに違反になるわけではない |
普通のWebサイトを閲覧しても問題はないだろうけれど、「犯罪につながる情報が公開されているWebサイト」というのが気になるよな。
そうだよね。それに日本国内からアクセスするっていうところも微妙だよね。海外からは問題ないけれど、日本国内からアクセスすると違法っていうこともありそうだし。
いろいろ気になる文章がありますが、次の点が重要です。
公開されているWebサイトを閲覧しただけでは、不正アクセス禁止法違反にはならない。ということです。
見るだけであれば不正アクセス禁止法の違反にはならないのか!
ということは、これは違反ではないってこと?
そうです。この文章は違反ではないため、誤った記述です。
①
ネットワークの通信速度を高速にすることにより、マルウェアによる被害を最小限に抑えることができる。
この問題は「マルウェア」について、正しい知識を持っているか確認する問題です。
マルウェアとは
コンピュータやスマートフォンに被害を与える悪意のあるソフトウェアのことです。
マルウェアの特徴
| 項目 | 内容 |
|---|---|
| 目的 | 「情報の盗み出し」や「データ破壊」および「不正操作」など、利用者の意図しない操作を行う |
| 感染経路 |
メール添付 不正なWebサイト USBメモリなど |
| 主な被害 |
個人情報漏えい ファイル破壊 パソコンの動作異常 |
| 代表例 |
ウイルス ワーム トロイの木馬 ランサムウェア |
| 対策 |
セキュリティソフトを利用する OSやアプリを更新する 不審なファイルを開かない |
| 被害を最小限にする方法 |
ネットワークから切り離す バックアップから復元する |
主なマルウェア
| 種類 | 特徴 |
|---|---|
| ウイルス | 他のファイルに感染して増える |
| ワーム | 自分自身で増殖して広がる |
| トロイの木馬 | 安全なソフトを装って侵入する |
| ランサムウェア | ファイルを使えなくして身代金を要求する |
ポイントは、「ネットワークの通信速度を高速にする」と「マルウェアによる被害を最小限に抑えることができる」というところです。
対策や被害を最小限に抑えるには、セキュリティソフトを使って感染を防いだり、広めたりしないことや、ネットワークから切り離して、他人に感染させないようにすることですよね。
そうだよな。ネットワークを高速にしても被害を抑えることはできないと思うな。
そうですね。ネットワークの速度が速くなるともっと速く感染する可能性もありそうですよね。
少なくとも、ネットワークの高速化は被害を最小限にすることはないので、この記述は誤っています。
②
ソーシャルエンジニアリングによる被害を防ぐには、コンピュータの主記憶装置(メモリ)を増設することが有効である。
この問題は「ソーシャルエンジニアリング」について、正しい知識を持っているか確認する問題です。
ソーシャルエンジニアリングとは
コンピュータを直接攻撃するのではなく人の心理や行動のすきを利用してパスワードや個人情報などを盗み出す手法です
ソーシャルエンジニアリングの特徴
| 項目 | 内容 |
|---|---|
| 目的 | パスワードや個人情報を盗み出す |
| 特徴 | 人の油断や思い込みを利用する |
| 攻撃対象 | コンピュータではなく利用者 |
| 代表例 |
なりすまし ショルダーハッキング フィッシング詐欺 |
| 対策 |
不審な連絡を信用しない パスワードを他人に教えない 周囲から画面を見られないようにする |
主な手法
| 種類 | 特徴 |
|---|---|
| ショルダーハッキング | 後ろから画面やキーボード操作を盗み見る |
| フィッシング詐欺 | 偽物のWebサイトへ誘導して情報を入力させる |
| なりすまし | 管理者や知人を装って情報を聞き出す |
| トラッシング | ゴミ箱から個人情報を探し出す |
この問題は、ソーシャルエンジニアリングを防ぐ方法について聞いています。
ソーシャルエンジニアリングは、「人の心理や行動」のすきをついた攻撃です。
コンピュータの主記憶装置(メモリ)を増設しても、人のすきはなくならないよな。
その通りです。コンピュータの性能を上げるのではなく、教育などを行い情報を守る方法を徹底することが対策になります。
そのため、この記述も誤っています。
③
保有するデータをバックアップしておくことで、情報セキュリティの要素である「可用性」を高めることができる。
この問題は「情報セキュリティの要素」について、正しい知識を持っているか確認する問題です。
情報セキュリティの3要素
情報セキュリティでは、情報を安全に利用するために次の3つの要素が重要とされています
| 要素 | 意味 |
|---|---|
|
機密性 (Confidentiality) |
許可された人だけが 情報を利用できること |
|
完全性 (Integrity) |
情報が勝手に変更されたり 壊されたりしないこと |
|
可用性 (Availability) |
必要なときに 情報やシステムを利用できること |
情報セキュリティ3要素を高める方法
| 要素 | 有効な方法 |
|---|---|
|
機密性 (Confidentiality) |
パスワード設定 暗号化 アクセス制限 |
|
完全性 (Integrity) |
データ改ざん検知 ハッシュ値による確認 |
|
可用性 (Availability) |
バックアップ 予備サーバ 障害対策 |
ポイント
情報セキュリティでは、「秘密にする」だけではなく「正しい状態を保つこと」、「必要なときに利用できること」が 重要です
まずは、「可用性」が何を意味しているかを知ることです。
「可用性」は、使いたいときにシステムが使えるかどうかということですよね。
はい、そうですね。
では、バックアップは「可用性」を高めることに役立ちますか?
うーん…壊れた時にバックアップがあれば使えるようになりますよね。
そう考えれば「可用性」を上げるために役に立ちそうです。
その通りです。この記述は正しいです。
④
ファイアウォールを利用することによって、無線LAN での通信内容が盗聴されることを防ぐことができる。
この問題は「ファイアウォール」について、正しい知識を持っているか確認する問題です。
ファイアウォールとは
外部ネットワークからの不正な通信を防ぎコンピュータやネットワークを保護する仕組みです。
ファイアウォールの特徴
| 項目 | 内容 |
|---|---|
| 目的 | 不正な通信を遮断してネットワークを保護する |
| 役割 | 通信を監視し許可された通信だけを通す |
| 設置場所 | 社内ネットワークとインターネットの間など |
| 防げるもの |
不正アクセス 一部の攻撃通信 |
| 防げないもの |
フィッシング詐欺 盗聴 パスワード流出 ソーシャルエンジニアリング |
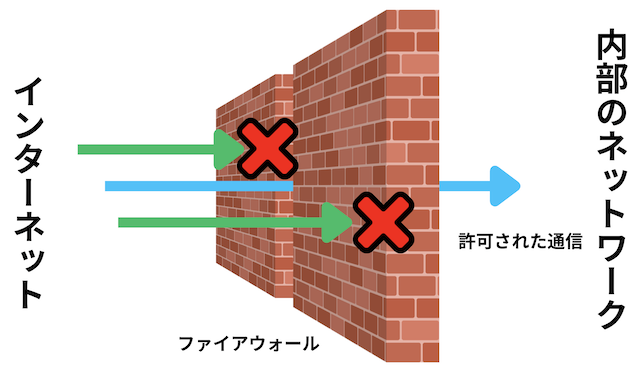
ポイント
ファイアウォールだけではすべての攻撃を防ぐことはできません。
セキュリティソフトやパスワード管理など他の対策と組み合わせることが重要です。
ファイアウォールはセキュリティ対策には役に立つものですが、すべての攻撃に対して効果があるわけではありません 。
できることは、通信内容を見てそのデータを「通すのか」、「通さないのか」を制御することです。
今回の問題は、「盗聴が防げるのか」を聞かれているのですよね?
確か盗聴の対策は「暗号化」だったはず。
よく勉強してますね。
盗聴への対策は、データを暗号化することです。暗号化すれば、たとえ情報が盗まれてもデータを読むことができません。
ファイアウォールでは盗聴は防げないので、この記述は誤っています。
答えは、ウ=③ です。
情報セキュリティの可用性を向上させる方法として
・バックアップの作成
・予備サーバの準備
等があります。
今回のポイント
情報セキュリティの範囲は幅広く出題されます。特に用語が多いのでしっかりと覚えていきましょう。
この問題はチャレンジ問題です。
難しいや時間がないと感じた場合は次に進みましょう。
情報セキュリティの3要素について確認しましょう。
学校では生徒の成績データを管理しています。
成績データを許可された先生だけが閲覧できるようにするためにIDとパスワードを設定しました。
この対策によって、特に高められる情報セキュリティの要素として最も適切なものを次の⓪〜②のうちから一つ選んでください
「許可された人だけが情報を見られる」 という点に注目してみましょう
※この再現版では提出は行いません(送信先は未接続です)

